Co to jest certyfikat SSL? DV, OV, EV i 7 kontroli
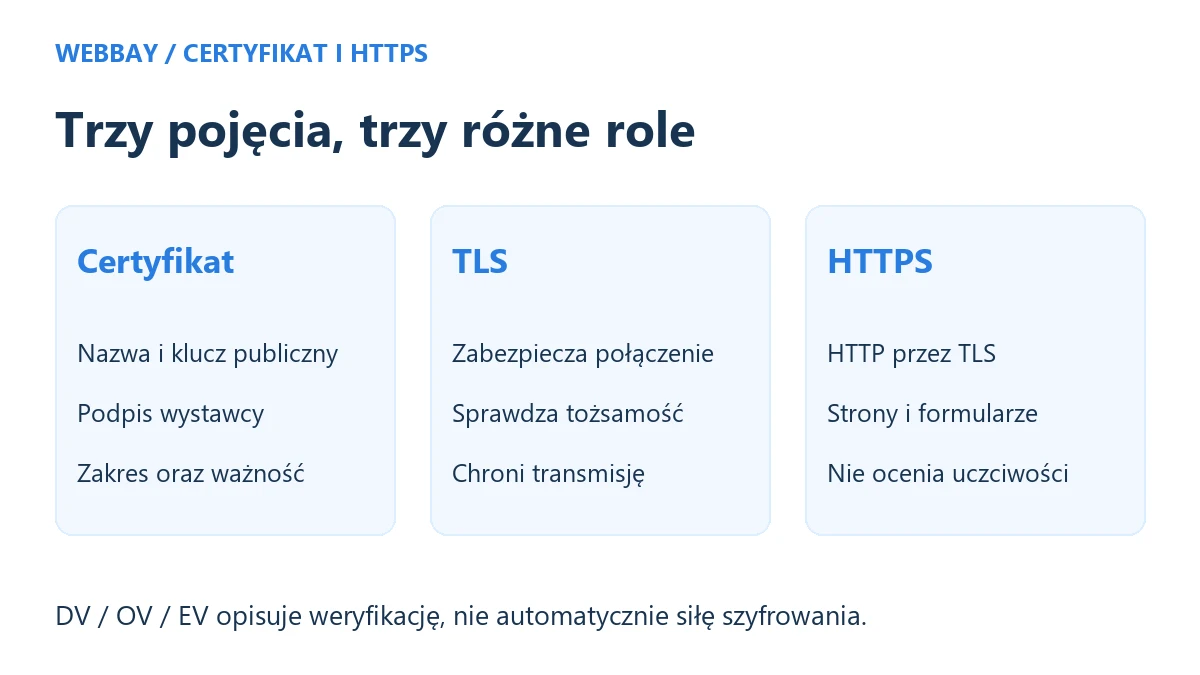
Co to jest certyfikat SSL? To dokument wiążący nazwę serwera z jego kluczem publicznym, podpisany przez wystawcę. Pomaga przeglądarce sprawdzić połączenie z właściwą nazwą. Samo szyfrowanie zapewnia TLS, a HTTPS to HTTP przesyłane przez TLS. Przy zakupie sprawdź zakres nazw, sposób potwierdzenia i odnowienie.
Porównaj usługi
Bezpłatny certyfikat Let’s Encrypt może być właściwy dla bloga i sklepu, jeżeli obejmuje potrzebne nazwy, jest poprawnie wdrożony i automatycznie odnawiany. Opłata może dotyczyć innego poziomu sprawdzenia organizacji albo obsługi całego procesu. Nie kupuj obietnicy „silniejszego szyfrowania” wyłącznie na podstawie etykiety DV, OV lub EV.
Przy wyborze miejsca dla strony sprawdź w rankingu hostingów WebBay zakres certyfikatów i ich obsługi. Pozycja „SSL w cenie” wymaga doprecyzowania: dla których domen, kto odnawia dokument i kto reaguje na błąd. Poniżej znajdziesz własną kartę siedmiu kontroli, która pomaga odebrać tę usługę.
Spis treści
- Certyfikat, TLS i HTTPS
- Walidacja DV, OV i EV
- Zakres nazw i wildcard
- Let’s Encrypt i płatna obsługa
- Potwierdzenie kontroli domeny
- Ważność i abonament
- Siedem kontroli
- Ograniczenia HTTPS
- Porównanie ofert obsługi
- Pytania i odpowiedzi
- Oficjalne źródła
Co to jest certyfikat SSL, a czym są TLS i HTTPS?
Nazwa SSL utrwaliła się w ofertach handlowych i codziennym języku. Współczesne zabezpieczone połączenia WWW korzystają z TLS. Certyfikat jest jednym z elementów uwierzytelnienia takiego połączenia, nie programem, który samodzielnie szyfruje całą stronę. Przeglądarka sprawdza między innymi nazwę, okres ważności i zaufanie do wystawcy.
Podczas nawiązywania połączenia uzgadniane są parametry TLS. Certyfikat zawiera klucz publiczny; odpowiadający mu klucz prywatny musi pozostać chroniony po stronie obsługującej usługę. Sam publiczny dokument nie jest hasłem. Nie wysyłaj klucza prywatnego w zgłoszeniu do pomocy ani nie publikuj go jako załącznika do strony.
| Pojęcie | Główna rola | Czego nie zapewnia samo w sobie |
|---|---|---|
| Certyfikat | Powiązanie nazw z kluczem publicznym, podpis wystawcy, okres ważności | Usunięcia złośliwego kodu z aplikacji |
| TLS | Ochrona połączenia i uwierzytelnienie zgodnie z konfiguracją | Kopii zapasowej bazy danych |
| HTTPS | Komunikacja HTTP przez TLS | Potwierdzenia uczciwości sprzedawcy |
Domena, serwer i certyfikat też mają różne zadania. Jeśli te elementy nadal się mieszają, zacznij od wyjaśnienia działania hostingu. Sam zakup domeny nie instaluje certyfikatu na serwerze, a aktywny hosting nie gwarantuje objęcia każdej dodanej nazwy automatyzacją TLS.
DV, OV i EV: co rzeczywiście sprawdza wystawca?
Poziom walidacji opisuje sprawdzenie wnioskodawcy, nie automatycznie moc szyfrowania. DV oznacza weryfikację kontroli nad domeną. OV dodaje sprawdzenie organizacji, a EV obejmuje szerszy proces ustalenia jej tożsamości według odpowiednich wymagań. Nazwy te nie mówią jeszcze, jakie wersje protokołu i ustawienia ma konkretny serwer.
| Wariant | Co sprawdzane | Kiedy rozważyć | Ważne ograniczenie |
|---|---|---|---|
| DV | Kontrola nad wskazaną domeną | Strona lub sklep bez odrębnego wymogu weryfikacji organizacji | Nie identyfikuje firmy tak jak OV lub EV |
| OV | Domena i dane organizacji | Gdy odbiorca lub polityka firmy wymaga zweryfikowanych danych podmiotu | Nie usuwa podatności strony |
| EV | Rozszerzone sprawdzenie tożsamości podmiotu | Gdy uzasadnia to konkretny proces organizacyjny lub wymaganie kontraktowe | Nie gwarantuje szczególnego zielonego paska w każdej przeglądarce |
Nie ma podstaw, aby przedstawiać EV jako konieczny wybór dla każdego sklepu. O potrzebie określonej walidacji decydują wymagania organizacji i odbiorców, a nie sam fakt istnienia koszyka. Tak samo DV nie oznacza automatycznie słabego zabezpieczenia transmisji. To różne osie oceny: tożsamość podmiotu, poprawność połączenia oraz bezpieczeństwo aplikacji.
Gdy pytasz wykonawcę, co to jest certyfikat SSL w proponowanym pakiecie, poproś o nazwę wystawcy, poziom walidacji i zakres nazw. Sama odpowiedź „wersja biznesowa” nie pozwala porównać ofert. Nie zakładaj też, że widoczna odznaka na stronie pochodzi z niezależnej oceny całego sklepu.
Nazwy, SAN i wildcard: sprawdź, co obejmuje dokument
Przeglądarka porównuje odwiedzaną nazwę z zakresem certyfikatu. Adres bez www i adres z www to różne nazwy. Jeden certyfikat może obejmować obie, jeśli zostały w nim uwzględnione. Nie trzeba kupować osobnego dokumentu dla każdej nazwy, ale nie można również zakładać, że dowolna subdomena jest automatycznie chroniona.
Lista SAN pozwala zawrzeć wiele nazw w jednym certyfikacie. Wildcard, na przykład *.example.com, obejmuje pojedynczy poziom nazw pod daną domeną, taki jak blog.example.com. Nie obejmuje sam przez się bazowego example.com ani głębszego api.sklep.example.com. Takie nazwy wymagają odpowiedniego dodatkowego zakresu.
| Zakres certyfikatu | Przykład objętej nazwy | Przykład poza zakresem |
|---|---|---|
| example.com oraz www.example.com | Obie wskazane nazwy | blog.example.com |
| *.example.com | blog.example.com | example.com oraz api.sklep.example.com |
| example.com oraz *.example.com | Nazwa bazowa i blog.example.com | api.sklep.example.com |
Przed zamówieniem wypisz faktyczne punkty wejścia: domenę główną, www, panel, API i inne potrzebne subdomeny. Osobno sprawdź pocztę, która może działać na innej usłudze i używać innego certyfikatu. Lista nazw na fakturze za domeny nie jest jeszcze listą nazw zabezpieczonych na wszystkich serwerach.
Pomocne będzie rozróżnienie domeny, subdomeny i pełnego adresu URL. Certyfikat nie jest zamawiany dla ścieżki typu /kontakt/. Przekierowanie na inną nazwę również nie zwalnia pierwszego adresu HTTPS z potrzeby prawidłowego połączenia, zanim przeglądarka otrzyma przekierowanie.
Co to jest certyfikat SSL Let’s Encrypt i za co można płacić?
Let’s Encrypt jest urzędem certyfikacji oferującym bezpłatne certyfikaty DV i automatyzację przez ACME. Nie oferuje OV ani EV. Bezpłatne wydanie nie oznacza braku pracy administracyjnej: ktoś musi przygotować weryfikację, uruchomić odnowienia i dostarczyć nowy certyfikat do właściwej usługi. Operator może pobierać opłatę za taką obsługę.
Według odczytanej 29 października 2026 r. dokumentacji Let’s Encrypt domyślne certyfikaty mają ważność 90 dni; dostępna jest również opcja krótkiej ważności sześciu dni. Nie przenoś tych okresów na wszystkich wystawców i wszystkie profile. Krótszy cykl wymaga sprawnej automatyzacji, a nie ręcznego przypominania sobie o panelu raz w roku.
Porównuj zatem dwa koszyki: samo wydanie dokumentu oraz usługę jego utrzymania. Płatny DV nie staje się OV wskutek ceny. Płatna obsługa może natomiast obejmować instalację, monitoring, wsparcie przy zmianie domen i reakcję na awarię. Tych świadczeń trzeba szukać w warunkach oferty, zamiast dopowiadać je do słowa „premium”.
W porównaniu hostingów z obsługą certyfikatów oceniaj więc automatyczne odnowienia i odpowiedzialność pomocy, a nie wyłącznie obecność bezpłatnego SSL w tabeli. Ustal również, czy po zakończeniu promocji zmienia się opłata za administrację i czy przejście do innego operatora wymaga ponownego wdrożenia.
Jak wystawca potwierdza kontrolę nad domeną?
W ACME wystawca wymaga rozwiązania odpowiedniego zadania weryfikacyjnego. Let’s Encrypt opisuje między innymi HTTP-01 i DNS-01. W pierwszym przypadku sprawdzany jest zasób dostępny przez HTTP na porcie 80. W drugim wykorzystywany jest rekord TXT pod nazwą z _acme-challenge. Są to dowody kontroli, nie test treści całej witryny.
HTTP-01 nie służy do uzyskania wildcardu w Let’s Encrypt; do tego stosuje się DNS-01. Automatyzacja DNS wymaga odpowiedniego mechanizmu aktualizacji rekordów. Ręczne dopisywanie TXT przy każdym odnowieniu jest podatne na przeoczenia. Uprawnienia do API DNS powinny być ograniczone do potrzebnego zadania, a nie obejmować bez potrzeby pełną administrację kontem.
To wyjaśnia, dlaczego zmiana DNS może przerwać przyszłe odnowienie mimo nadal działającej strony. Przed migracją zapisz metodę weryfikacji oraz osobę, która nią zarządza. Znaczenie rekordów i ich zależności opisuje osobny poradnik o DNS oraz skutkach zmiany rekordów.
Ważność certyfikatu nie jest okresem abonamentu
Na dzień weryfikacji, 29 października 2026 r., aktualna sekcja 6.3.2 wymagań CA/Browser Forum dla publicznie zaufanych certyfikatów serwerowych określa dla dokumentów wydanych od 15 marca 2026 r. do 14 marca 2027 r. maksimum 200 dni. Jednocześnie zaleca nie przekraczać 199 dni. To granica dla wydanego certyfikatu, nie obowiązkowa długość każdej usługi.
Roczny zakup może więc obejmować kolejne wydania w ramach abonamentu. Nie oznacza jednego dokumentu ważnego przez cały rok. Odnowienie prowadzi do nowego certyfikatu, który trzeba poprawnie wdrożyć. E-mail o skutecznym wydaniu nie dowodzi jeszcze, że publiczna usługa prezentuje nową wersję i pełny wymagany łańcuch.
Sprawdź rozdzielenie ról: kto otrzymuje alert, kto może uruchomić ponowne wydanie i kto ma dostęp do konfiguracji usługi. Jeżeli wszystko robi poprzednia agencja na swoim koncie, sam rachunek opłacony przez właściciela może nie wystarczyć do szybkiego usunięcia problemu. Warunki przekazania obsługi warto ustalić przed zakończeniem współpracy.
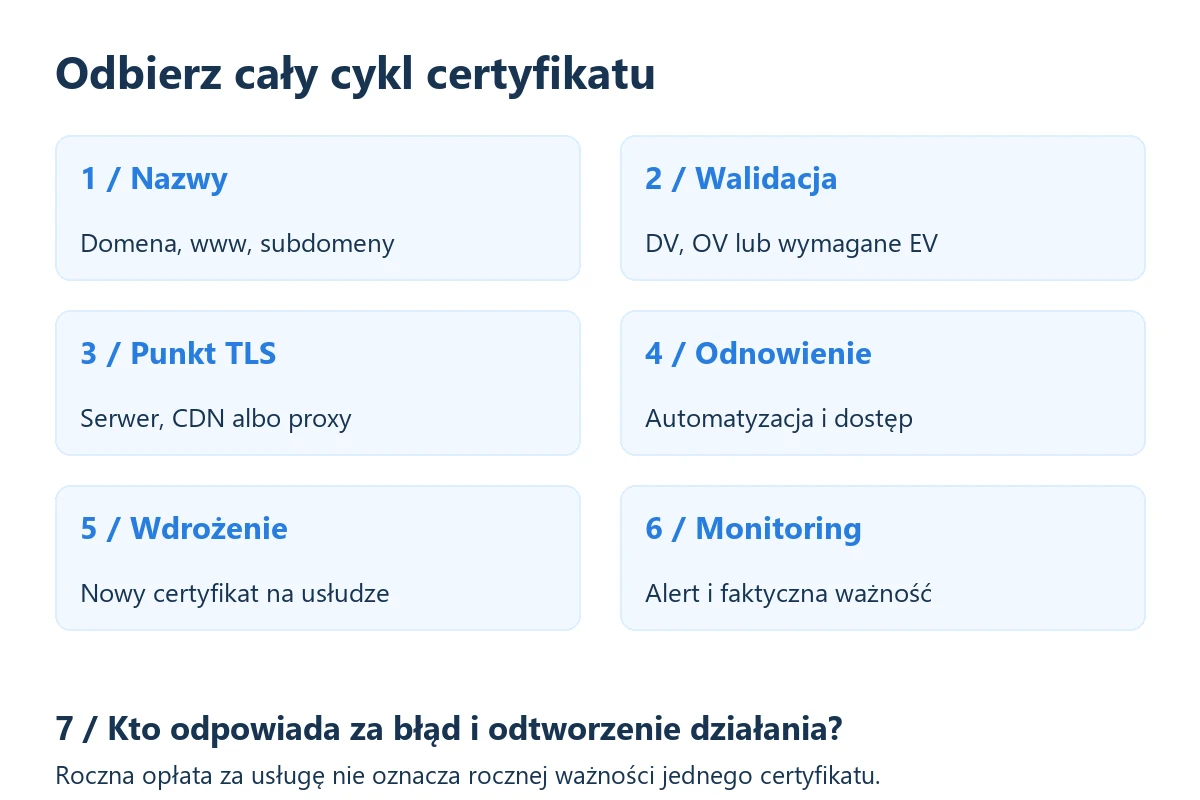
Co to jest certyfikat SSL w praktyce? Karta siedmiu kontroli
- Nazwy. Zapisz domenę bazową, www i pozostałe potrzebne hosty. Porównaj je z faktycznym zakresem SAN lub wildcardu.
- Walidacja. Ustal DV, OV lub EV oraz konkretny powód wyboru. Nie utożsamiaj rodzaju dokumentu z oceną uczciwości sklepu.
- Punkt TLS. Ustal, gdzie kończy się dane połączenie: na serwerze, proxy lub usłudze pośredniczącej. Nie pomijaj osobnych odcinków architektury.
- Odnowienie. Zapisz metodę weryfikacji, automat i właściciela dostępu. Uwzględnij planowaną zmianę DNS albo hostingu.
- Wdrożenie. Sprawdź nowy dokument na rzeczywistym adresie, nie tylko komunikat o wydaniu w panelu.
- Monitoring. Określ, dokąd przychodzi ostrzeżenie i kto je przeczyta podczas urlopu wykonawcy.
- Reakcja. Uzgodnij zakres pomocy, sposób zgłoszenia i odpowiedzialność za przywrócenie poprawnego działania.
Przykład odbioru: firma ma domenę główną, www i osobny panel klienta. Wykonawca wskazuje automatyczne DV dla dwóch pierwszych nazw, ale nie potrafi wyjaśnić obsługi panelu. To brak zakresu wymagający rozwiązania, a nie powód do automatycznego zakupu EV. Najpierw ustal rzeczywiste usługi, potem wybierz sposób ich zabezpieczenia.
W drugim przykładzie firma wymaga zweryfikowanych danych organizacji zgodnie z własną polityką zakupową. OV może wtedy odpowiadać określonej potrzebie, lecz nadal trzeba odebrać instalację, odnowienia i monitoring. Wyższy poziom walidacji nie przejmuje obowiązków administratora. Oba przykłady są modelami decyzyjnymi, nie opisem przeprowadzonego audytu klientów.
Czego HTTPS nie sprawdza za użytkownika?
HTTPS chroni transmisję do wskazanej usługi w granicach poprawnej konfiguracji. Nie ocenia regulaminu, nie potwierdza wysłania towaru i nie zastępuje sprawdzenia adresu. Oszust również może mieć certyfikat dla swojej domeny. Zanim podasz dane, przeczytaj nazwę hosta, a nie tylko ikonę obok paska adresu.
Nie każda współczesna przeglądarka pokazuje klasyczną kłódkę. Chrome zastąpił ją innym symbolem ustawień połączenia. Nie buduj procedury odbioru na wymaganiu konkretnej ikonki w każdej aplikacji. Sprawdź informacje o połączeniu i certyfikacie w danej przeglądarce oraz brak ostrzeżenia o błędnej nazwie, dacie lub zaufaniu.
Jeżeli przeglądarka zgłasza błąd certyfikatu, nie traktuj kliknięcia „kontynuuj mimo ryzyka” jako naprawy. Zapisz adres, komunikat i czas wystąpienia, a następnie przekaż je administratorowi bez haseł i kluczy prywatnych. W sklepie lub panelu wstrzymaj podawanie poufnych danych do wyjaśnienia problemu. Przyczyna może wymagać innego działania niż samo ponowne wydanie.
Certyfikat nie aktualizuje WordPressa, wtyczek ani uprawnień kont. Nową instalację trzeba odebrać także pod kątem dostępu i działania aplikacji; pomaga osobna procedura instalacji WordPressa i testów odbioru. Tutaj rozstrzygamy zakres dokumentu oraz usługi, nie cały projekt bezpieczeństwa witryny.
Porównaj dwie oferty bez sugerowania się nazwą pakietu
Załóżmy, że pierwsza oferta zawiera automatyczne DV dla domen dodanych do panelu, a druga oddzielną opłatę za DV i pracę administratora. Nie da się wskazać lepszej tylko po cenie certyfikatu. W pierwszej może brakować obsługi niestandardowego serwera, w drugiej może być ona jasno objęta zleceniem. To model porównania zakresów, nie opis konkretnych produktów dostępnych w sprzedaży.
Przy obu ofertach poproś o tę samą odpowiedź: czy obejmują wszystkie potrzebne nazwy, automatyczne wydanie i odnowienie, instalację na usłudze oraz usunięcie awarii. Dopisz, czy operator monitoruje rezultat i jak wygląda pomoc poza godzinami pracy. Brak takiego świadczenia nie oznacza wadliwego dokumentu; oznacza obowiązek pozostający po Twojej stronie lub stronie wykonawcy.
Osobno zapisz warunki rezygnacji z płatnej obsługi. Czy można przejść na inny certyfikat, kto przeprowadzi zmianę i czy aplikacja wymaga dodatkowej konfiguracji? Nie zakładaj, że samo wyłączenie odnowienia abonamentu automatycznie przełączy serwer na rozwiązanie bezpłatne. Zachowanie ciągłości połączeń jest zadaniem do wykonania, nawet jeśli oba rodzaje dokumentów są technicznie dostępne.
Sprawdzając, co to jest certyfikat SSL w rozbudowanej ofercie, oddziel również obietnicę pomocy od gwarancji finansowej wystawcy. Ewentualne świadczenia mają własne warunki i nie są ubezpieczeniem od każdej szkody w sklepie. Nie przypisujemy im tu wartości ani zakresu, ponieważ wymagałoby to odczytania konkretnego dokumentu umownego.
Trzy wyniki kontroli i właściwe dalsze pytanie
- Dokument ważny, ale nazwa nie pasuje. Porównaj odwiedzany adres z zakresem nazw oraz konfiguracją usługi. Sama późna data wygaśnięcia nie rozwiązuje błędu dopasowania.
- Nowy certyfikat wydany, publicznie nadal stary. Sprawdzenia wymaga wdrożenie na właściwym punkcie obsługi i wszystkich potrzebnych instancjach. Potwierdzenie zamówienia nie jest odbiorem serwera.
- Strona otwiera się poprawnie, automat odnowienia zgłasza błąd. Nie czekaj na awarię odwiedzających. Ustal przyczynę weryfikacji lub dostępu i sprawdź kolejne wydanie przed upływem ważności.
Te rozróżnienia pozwalają przygotować użyteczne zgłoszenie bez zgadywania rozwiązania. Podaj pełny adres, rodzaj błędu, datę i informację o ostatniej zmianie infrastruktury. Załącz zrzut komunikatu pozbawiony danych dostępowych. Nie przesyłaj całej konfiguracji serwera, jeśli zawiera hasła, tokeny API albo materiał klucza prywatnego.
Po naprawie odbierz efekt na wszystkich wymaganych nazwach, także na wariancie z www i istotnych subdomenach. Poprawny wynik dla jednej strony nie przesądza o całym zestawie usług. Właściciel powinien znać osobę odpowiedzialną za następny cykl odnowienia oraz mieć dostęp do powiadomień, niezależnie od tego, czy sam wykonuje administrację.
Co to jest certyfikat SSL na rachunku od wykonawcy?
Poproś o rozdzielenie pozycji na dokument, wdrożenie i stałą opiekę. Taki opis pozwala sprawdzić, czy płacisz za sam zakup, czy także za kolejne odnowienia oraz usunięcie problemów. Nie oceniaj rzetelności wykonawcy wyłącznie na podstawie faktu, że wystawca oferuje również wariant bezpłatny. Praca administracyjna może być oddzielną, realną usługą.
Osobie pytającej, co to jest certyfikat SSL na fakturze, warto przekazać również dane do późniejszego odbioru: domeny, rodzaj walidacji, nazwę usługi i odpowiedzialny kontakt. To informacje użytkowe, które pozostają potrzebne po zakończeniu projektu. Nie wymagają przekazywania klucza prywatnego księgowości ani dodawania go do ogólnej dokumentacji dostępnej wszystkim pracownikom.
Jeżeli pozycja jest niejasna, nie zatwierdzaj automatycznie dopłaty za wyższy pakiet. Zapytaj, jaki konkretny brak on rozwiązuje i jak sprawdzić efekt. W ten sposób odpowiedź na pytanie, co to jest certyfikat SSL w Twoim zamówieniu, kończy się mierzalnym zakresem pracy, zamiast samym hasłem marketingowym.
Pytania przed zamówieniem certyfikatu
Co to jest certyfikat SSL „w cenie hostingu”?
To opis pakietu, który wymaga rozwinięcia. Zapytaj o wystawcę, nazwy, automatyczne odnowienie, instalację, limity oraz wsparcie przy awarii. Darmowe wydanie i bezpłatna administracja to różne świadczenia. Nie przypisuj ich operatorowi bez potwierdzenia warunków wybranego planu.
Czy bezpłatny Let’s Encrypt nadaje się do sklepu?
Może zabezpieczać jego połączenia, jeśli zakres nazw, konfiguracja i odnowienia są właściwe. Sam sklep nie tworzy uniwersalnego obowiązku użycia EV. Osobne wymagania partnera, organizacji lub konkretnej usługi trzeba jednak sprawdzić, zamiast uznawać DV za zawsze wystarczające w każdym kontrakcie.
Czy wildcard obejmuje wszystko pod domeną?
Nie. Standardowy wildcard dotyczy jednego poziomu nazw, a domena bazowa i głębsze hosty wymagają odpowiedniego dodatkowego zakresu. Porównaj rzeczywistą listę adresów z dokumentem. Nie kupuj kolejnego certyfikatu tylko dlatego, że ktoś pominął istniejącą możliwość objęcia kilku nazw przez SAN.
Czy opłata roczna zwalnia z odnowień w ciągu roku?
Nie. Okres rozliczenia usługi i ważność pojedynczego certyfikatu są odrębne. Zapytaj, kto wykonuje kolejne wydania i wdraża je na usłudze. Automatyzację trzeba monitorować, szczególnie po zmianie DNS, serwera, konta wykonawcy albo sposobu weryfikacji kontroli nad domeną.
Wiesz już, co to jest certyfikat SSL i jakie pytania zadać przed dopłatą. Dobierz walidację do realnej potrzeby, wypisz nazwy i odbierz cały cykl utrzymania. Przy zakupie serwera użyj rankingu WebBay do porównania obsługi HTTPS i zakresu pomocy, a brakujące warunki potwierdź u operatora przed zamówieniem.
Źródła i data weryfikacji
Odczyt dokumentacji: 29 października 2026 r. Zakres obejmuje publicznie zaufane certyfikaty serwerowe i dokumentację WWW. Tabele, przykłady oraz grafiki są opracowaniem WebBay. Okres ważności i sposób odnowienia potwierdź dla wybranego wystawcy i profilu certyfikatu.
- Let’s Encrypt — FAQ, DV, bezpłatne wydanie i aktualne okresy ważności.
- Let’s Encrypt — działanie ACME i proces wydania.
- Let’s Encrypt — HTTP-01, DNS-01 i ograniczenia weryfikacji.
- Cloudflare — poziomy walidacji DV, OV i EV.
- Cloudflare — zakres wildcardów i nazwy certyfikatów.
- Cloudflare — HTTPS i TLS.
- CA/Browser Forum — Baseline Requirements, sekcja 6.3.2.
- Chromium — znaczenie ikony połączenia i ograniczenia symbolu kłódki.
- Google Chrome — sprawdzanie bezpieczeństwa połączenia.
Jeden komentarz
Możliwość komentowania została wyłączona.