Co to jest DNS? 6 rekordów i skutki ich zmiany
Co to jest DNS? To system, który pozwala odczytywać informacje o nazwach internetowych: adresy serwerów, kierowanie poczty, aliasy i inne dane usług. Nie każdy rekord wskazuje IP i nie każda zmiana dotyczy wyłącznie strony WWW. Przed zapisaniem wartości trzeba rozpoznać nazwę, typ rekordu, cel oraz zależności.
Porównaj usługi
W tym poradniku poznasz A, AAAA, CNAME, MX, TXT i NS, znaczenie TTL i dwa modele zmian. Przykłady wykorzystują nazwy oraz adresy dokumentacyjne, nie dane klienta. Własne wartości weź od dostawcy usługi; przykładów nie wklejaj do aktywnej strefy.
Jeżeli czytasz instrukcję otrzymaną po zakupie serwera, najpierw sprawdź zakres hostingu, poczty i obsługi domen w wybranym pakiecie. Nowy hosting nie oznacza automatycznej potrzeby wymiany całej strefy. Wartości produkcyjne musi potwierdzić właściwy operator konkretnej usługi.
Rekordy, zależności i odbiór
- Resolver, strefa i aktywny panel
- Cztery pola rekordu
- Sześć typów w jednej tabeli
- A i AAAA: dwie rodziny adresów
- CNAME: alias bez przekierowania HTTP
- MX i TXT: różne funkcje poczty
- NS i zakres całej strefy
- Dwie symulacje zależności
- Stary TTL i nowa wartość
- Kontrola przed zapisem i po nim
- Pytania o DNS
- Oficjalne źródła
Co to jest DNS: pytający resolver i źródło odpowiedzi
Resolver przyjmuje pytanie od urządzenia lub aplikacji i uzyskuje odpowiedź. Może korzystać z cache, czyli pamięci podręcznej, albo pytać kolejne serwery. Serwer autorytatywny publikuje dane strefy, za którą odpowiada. Nie myl go z adresem resolvera ustawionym w telefonie lub routerze.
Zmiana resolvera na urządzeniu nie edytuje rekordów domeny. Również wpisanie nowej wartości w dowolnym panelu DNS nie dowodzi, że jest to aktywna strefa. Najpierw potwierdź delegację i właściwe miejsce utrzymania. Mapę ról wyjaśnia poradnik domeny i operatorów usług.
Nie każde wejście na stronę ponownie przechodzi całą hierarchię DNS. Zapamiętana odpowiedź skraca odczyt, a usługi mogą korzystać z wielu adresów i pośredników. Dlatego pojedynczy wynik na jednym urządzeniu nie opisuje całej architektury. Dla diagnozy zapisuj, o jaką nazwę i typ pytałeś oraz z jakiego źródła pochodzi odpowiedź.
Co to jest DNS w panelu: nazwa, typ, wartość i TTL
Nazwa określa, którego miejsca strefy dotyczy wpis. Znak @ w wielu panelach oznacza jej wierzchołek, ale sposób wpisywania nazw sprawdź w dokumentacji. Czasem panel dopisuje domenę do krótkiej nazwy, a czasem oczekuje pełnego zapisu. Przypadkowe podwojenie końcówki może utworzyć rekord pod innym adresem.
Typ określa znaczenie wartości. A oczekuje IPv4, CNAME nazwy, a MX nazwy serwera i priorytetu. TTL mówi o czasie przechowywania odpowiedzi w cache. Nie jest terminem wykonania migracji aplikacji. W interfejsie mogą występować dodatkowe opcje, np. proxy; nie przenoś ich znaczenia z jednego operatora na wszystkich pozostałych.
Pełny zapis strefy może zawierać klasę IN, kropkę końcową nazwy i inne elementy, których prosty formularz nie pokazuje. Nie kopiuj całego wiersza pliku strefy do pola „wartość”, jeśli panel prosi tylko o adres IP. Odczytaj znaczenie pól i użyj dokładnych danych przekazanych dla Twojej usługi.
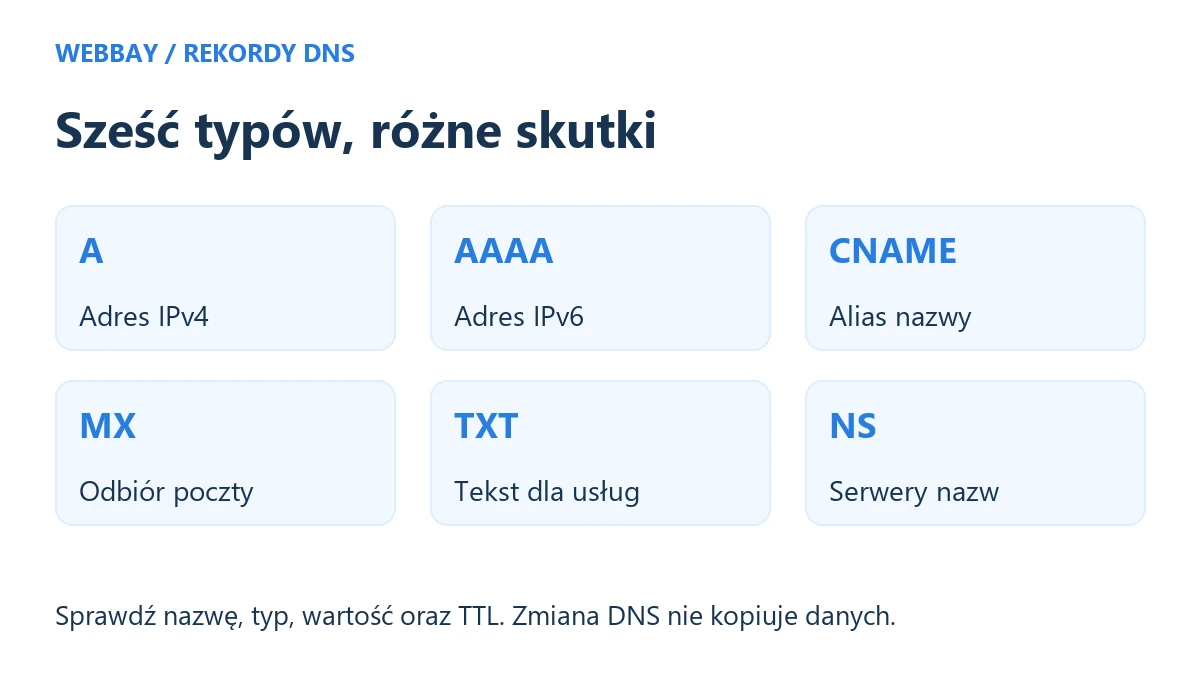
Sześć typów rekordów i ich konsekwencje
| Typ | Wartość | Po co go rozpoznać | Typowa pomyłka |
|---|---|---|---|
| A | IPv4, np. 192.0.2.10 | Cel nazwy w IPv4 | Wklejenie pełnego URL-u z https |
| AAAA | IPv6, np. 2001:db8::10 | Cel nazwy w IPv6 | Pozostawienie starego celu po zmianie A |
| CNAME | Inna nazwa, np. web.example.net | Alias nazwy | Wklejenie IP albo ścieżki podstrony |
| MX | Priorytet i host poczty | Kierowanie przychodzących wiadomości | Uznanie zmiany MX za przeniesienie skrzynek |
| TXT | Tekst wymagany przez usługę | Weryfikacje i wybrane mechanizmy pocztowe | Usunięcie innych potrzebnych wpisów TXT |
| NS | Nazwa serwera DNS | Delegacja i autorytatywna obsługa | Przeniesienie strefy bez jej pełnego przygotowania |
A i AAAA: adresy, które trzeba rozpatrywać osobno
Rekord A mapuje nazwę na IPv4, a AAAA na IPv6. Wartość nie zawiera protokołu, portu ani ścieżki artykułu. Nazwa może mieć więcej niż jeden rekord adresowy. O tym, jakie wartości są właściwe, decyduje rzeczywista usługa i jej konfiguracja, a nie przypadkowo odczytany adres innej witryny.
Jeżeli zmienisz A, lecz zostawisz AAAA prowadzący do starej usługi, część połączeń może zachowywać się inaczej. Nie oznacza to, że należy zawsze usuwać IPv6. Sprawdź potrzebę i obsługę obu rodzin u operatora. Brak obsługi IPv6 w docelowym środowisku wymaga świadomej decyzji zgodnie z jego instrukcją.
Co to jest DNS w tym przypadku? Informacja o celu, nie kompletna konfiguracja serwera. Właściwy adres IP nie potwierdza jeszcze przypisania domeny w hostingu, certyfikatu i działania aplikacji. Przeglądarka musi trafić do usługi przygotowanej do obsługi tej nazwy. Nie zaliczaj całego uruchomienia na podstawie odpowiedzi A.
CNAME: inna nazwa, a nie przekierowanie strony
CNAME wskazuje nazwę kanoniczną. Nie wpisujesz tam adresu IPv4, prefiksu https:// ani podkatalogu. Alias DNS nie jest przekierowaniem HTTP i sam nie zmienia adresu widocznego w przeglądarce. Serwer docelowy nadal musi poprawnie obsłużyć żądaną nazwę i jej HTTPS.
Standardowy CNAME nie powinien współistnieć pod tą samą nazwą z innymi typami zwykłych danych. Szczególnie nie traktuj go jako prostego zamiennika A w wierzchołku strefy, gdzie potrzebne są inne rekordy. Funkcje operatorów takie jak flattening lub ALIAS mają własne zasady i nie są uniwersalną składnią CNAME w każdym panelu.
Unikaj niepotrzebnych łańcuchów aliasów i pętli. Jeśli www.example.com wskazuje web.example.net, zmiany celu tej drugiej nazwy mogą wpłynąć na odczyt pierwszej. Zapisz zależność przed zleceniem modyfikacji. Nie zakładaj, że nazwa aliasu jest samodzielnym, niezależnym serwerem.
MX i TXT: kierowanie wiadomości a uwierzytelnianie
MX wskazuje serwer przyjmujący pocztę dla nazwy. Niższa liczba priorytetu oznacza preferowany cel. Wartością jest nazwa serwera, która powinna mieć właściwy adres; nie podajesz adresu skrzynki z @. Cel MX nie powinien być aliasem CNAME. Dane muszą odpowiadać instrukcji wybranego dostawcy poczty.
TXT przechowuje tekst używany przez określone mechanizmy. Może służyć do potwierdzenia kontroli nad nazwą lub obsługi uwierzytelniania poczty. Nie wszystkie TXT są tym samym i nie należy zastępować całego zestawu jednym nowym tokenem. Nie publikuj w DNS prywatnych kluczy ani haseł jako „notatki administratora”.
Dla SPF obowiązuje jedna polityka SPF dla danej nazwy, choć mogą istnieć inne rekordy TXT o innym przeznaczeniu. Dodanie drugiej polityki v=spf1 może spowodować błąd. Zakres nadawców trzeba uzgodnić w jednym właściwym rekordzie, z uwzględnieniem limitów protokołu. Nie kopiuj przykładowego SPF bez sprawdzenia wszystkich używanych usług.
MX nie potwierdza doręczenia, a poprawny TXT nie dowodzi automatycznie, że każda wiadomość przejdzie uwierzytelnienie. Działanie poczty sprawdza się również na rzeczywistej wiadomości i w jej wynikach uwierzytelnienia. Własne potrzeby porządkuje poradnik firmowej poczty.
NS: zmiana źródła danych ma szerszy zakres
Rekordy NS wskazują serwery nazw. Delegacja domeny w rejestrze oraz dane w samej strefie muszą być rozpatrywane zgodnie z jej konfiguracją. Nie zakładaj, że dopisanie NS w dowolnym nieaktywnym panelu zmieni delegację w domenie nadrzędnej. Zmiana obsługi całej strefy wymaga przygotowania wszystkich potrzebnych usług.
Przy DNSSEC dochodzi spójność łańcucha zaufania. NASK ostrzega, że niewłaściwa zmiana delegacji może przerwać walidację. Nie naprawiaj tego przez losowe usunięcie rekordów lub ogólną instrukcję wyłączenia zabezpieczenia. Uzgodnij plan z obecnym i docelowym operatorem oraz rejestratorem w zakresie potrzebnym dla danej domeny.
Gdy hosting prosi o zmianę NS, zapytaj, czy obejmuje to także utrzymanie strefy i jakie dane trzeba zachować. Porównując usługi WWW i zakres obsługi domen w WebBay, odróżnij panel hostingu od roli operatora DNS. Nie zmieniaj całej delegacji jedynie dlatego, że chcesz podłączyć jedną witrynę.
Co to jest DNS w praktyce: dwie symulacje zależności
Założenie lokalnego modelu: nazwa example.com ma A 192.0.2.10 i AAAA 2001:db8::10. Poczta trafia przez MX o priorytecie 10 do mail.example.com, którego A wynosi 192.0.2.20. Adresy należą do przestrzeni dokumentacyjnych IANA, więc nie należy ich używać do uruchamiania realnych usług.
| Scenariusz | Co zmieniamy w modelu | Co pozostaje | Konsekwencja do sprawdzenia |
|---|---|---|---|
| A: inny cel IPv4 strony | A example.com z 192.0.2.10 na 192.0.2.30 | MX i A mail.example.com bez zmian | Bezpośredni cel hosta poczty pozostaje; AAAA strony nadal wymaga kontroli |
| B: inny adres hosta poczty | A mail.example.com z 192.0.2.20 na 192.0.2.30 | Tekst rekordu MX bez zmian | Cel rozwiązywany przez MX prowadzi do innego IP mimo identycznego MX |
Pierwszy przypadek nie dowodzi, że każda zmiana A jest obojętna dla poczty. W innym układzie MX może wskazywać nazwę, której adres właśnie zmieniasz. Drugi przypadek pokazuje tę zależność wprost. Sprawdź pełny łańcuch nazwa–rekord–cel, zamiast szukać tylko edytowanego wiersza w panelu.
Nie jest to również dowód migracji. Nowy cel musi mieć przygotowaną aplikację lub usługę pocztową, certyfikat i dane. DNS może wskazać miejsce, w którym nic jeszcze nie działa. Procedurę uruchomienia opisuje podłączenie domeny do właściwego hostingu; tutaj uczymy się rozpoznawać konsekwencje rekordów.
Co to jest DNS z cache? TTL nie działa wstecz
TTL określa czas przechowywania odpowiedzi. Odczytany rekord może mieć różny pozostały czas ważności w różnych resolverach. Zmiana wartości w strefie autorytatywnej nie wysyła automatycznie polecenia skasowania każdej wcześniejszej kopii. Nie oceniaj procesu wyłącznie po tym, co widzisz w swoim panelu.
Przykład obliczeniowy, nie pomiar propagacji: resolver zapamiętał wynik o 10:00 z TTL 3600 sekund. O 10:05 zmieniasz rekord w modelu i ustawiasz nowy TTL 300 sekund. Poprzednia zapamiętana odpowiedź może w tym prostym scenariuszu zachować ważność do 11:00, a nie do 10:10. Nowe 300 sekund nie działa wstecz na stary zapis.
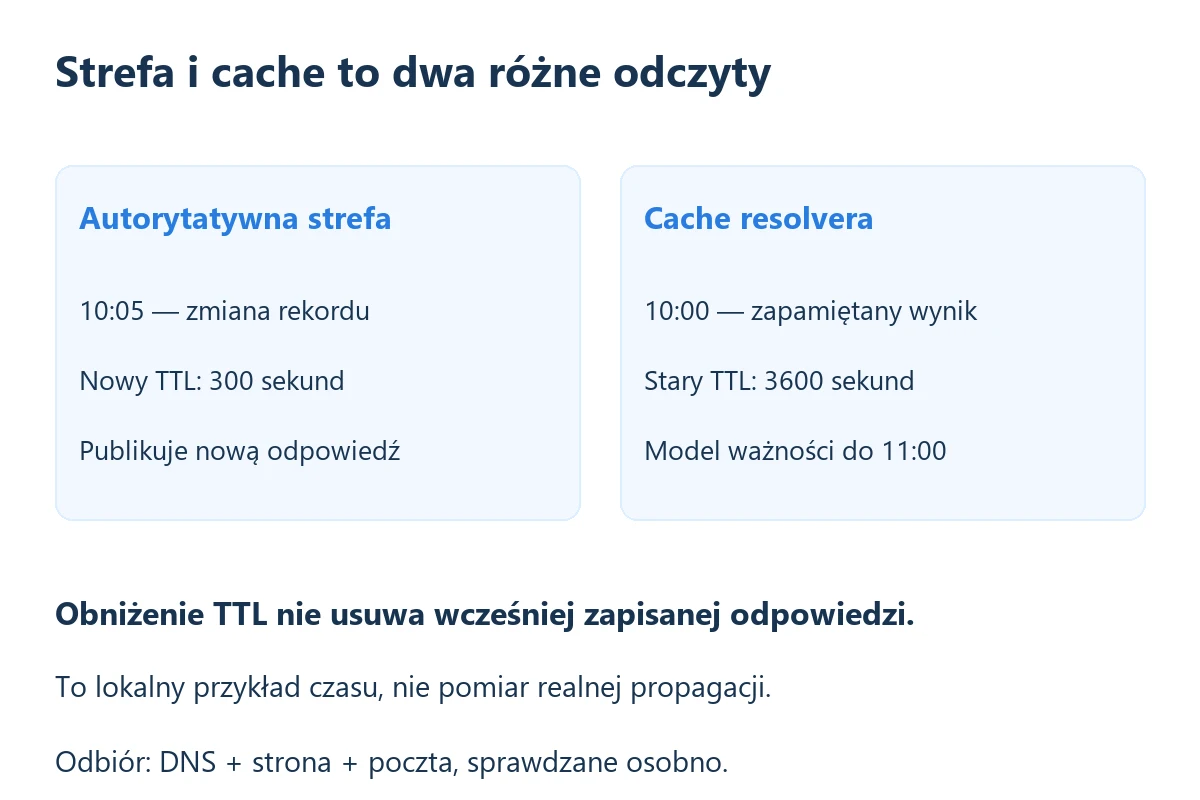
Planując rzeczywistą zmianę, uwzględnij dotychczasowy TTL i zależne rekordy z odpowiednim wyprzedzeniem. Własny cache urządzenia lub aplikacji może dodatkowo wpływać na obserwowany wynik. Nie obiecuj, że każda operacja zakończy się po pięciu minutach lub zawsze po czterdziestu ośmiu godzinach. Stan DNS i gotowość aplikacji sprawdza się osobno.
Co to jest DNS z zapamiętanym brakiem odpowiedzi?
Cache może zawierać także wcześniejszą informację o nieistniejącej nazwie lub braku odpowiedzi na dane pytanie. To tzw. ujemne buforowanie. Po utworzeniu nowego rekordu resolver może jeszcze korzystać z takiego wyniku. Samo obniżenie TTL nowo dodanego rekordu nie usuwa poprzedniej informacji o jego braku.
Aktualna dokumentacja Cloudflare wskazuje w tym przypadku rolę danych SOA i zasad cache odpowiedzi negatywnych. Nie wyliczaj czasu oczekiwania wyłącznie z nowego TTL rekordu A. Porównaj odczyt autorytatywny i wynik resolvera dla tej samej nazwy oraz typu. Czyszczenie cache lokalnego urządzenia nie usuwa automatycznie zapisu u operatora resolvera.
Nie traktuj jednak każdego błędu otwarcia strony jako ujemnego cache. Sprawdź poprawność nazwy, aktywną strefę i dokładny komunikat. Brak konkretnego typu rekordu nie oznacza automatycznie, że cała domena jest niezarejestrowana. Zgłoszenie powinno zawierać obserwowane pytanie oraz wynik, bez dopisywania niepotwierdzonej diagnozy.
Co sprawdzić przed zapisaniem i po odczycie?
Najpierw przejdź zmianę na papierze
Załóżmy, że instrukcja operatora dotyczy wyłącznie www.example.com. Odszukaj dokładnie tę nazwę, typ i aktualny cel. Nie zastępuj jej rekordem dla example.com tylko dlatego, że obie nazwy pokazują podobną stronę. Powiązanie może wynikać z aliasu lub przekierowania HTTP, a nie z identycznego rekordu. Ustal, która zależność faktycznie występuje w Twoim układzie.
Zapisz jeden wiersz „przed”, zamierzony wiersz „po” oraz oczekiwany rezultat usługi. Obok wymień nazwy zależne od celu. Jeżeli plan nie wyjaśnia, co stanie się z AAAA, pocztą albo aliasem, nie traktuj go jako kompletnego. Nie musisz od razu modyfikować wszystkich tych danych; potrzebujesz świadomie określić zakres i skutek.
W modelu pocztowym pytanie nie kończy się na odczycie MX. Trzeba także sprawdzić rekord adresowy hosta, do którego prowadzi. Podobnie przy CNAME odczyt samego aliasu nie pokazuje jeszcze końcowego celu. Nie porównuj wyłącznie liczby wierszy w panelu, bo jedna pozornie mała zmiana może wpływać na więcej niż jedną nazwę.
Jak zapisać wynik odczytu, żeby dało się go porównać
Przygotuj notatkę zawierającą pełną nazwę, typ, wartość, źródło odpowiedzi i czas. Jeśli narzędzie pokazuje TTL, zaznacz, czy odczyt pochodzi z cache, czy z autorytatywnego źródła. Nie wpisuj do notatki założenia „wszędzie działa”, gdy sprawdziłeś tylko jedno urządzenie. Wynik ma opisywać obserwację, a nie upragniony stan.
W przykładzie TTL drugi resolver, który nie miał poprzedniej odpowiedzi, może po zmianie pobrać nowy cel, gdy pierwszy nadal korzysta ze starego zapisu. To nie jest sprzeczność modelu. Porównuj te same pytania i uwzględniaj moment zapamiętania. Wielokrotne odświeżenie przeglądarki nie musi wymusić nowego zapytania przez wszystkie warstwy cache.
Jeżeli odczyt rekordu jest prawidłowy, przejdź do próby usługi. Dla witryny potwierdź oczekiwaną treść i HTTPS, dla poczty kontrolowany odbiór oraz wysyłkę zgodnie z zakresem. Możesz mieć dobry DNS i nieprzygotowaną aplikację. Możesz też oglądać starą stronę z cache, mimo że nowe dane strefy są już opublikowane.
Na końcu zapisz, co zostało sprawdzone, kto odebrał rezultat i jakie uwagi pozostają. Jeżeli musisz wrócić do poprzedniego stanu, odtwórz właściwy zestaw zgodnie z planem, zamiast usuwać wszystkie nowo zauważone rekordy. Tak rozumiana odpowiedź na pytanie, co to jest DNS, pomaga kontrolować zależności bez niepotrzebnego ryzyka dla pozostałych usług.
- Zakres: nazwij usługę i oczekiwany rezultat; odróżnij pojedynczy rekord od zmiany całej delegacji.
- Uprawnienie: potwierdź zgodę i kontrolę właściwej domeny; nie modyfikuj cudzej infrastruktury.
- Źródło danych: odczytaj aktywną strefę, instrukcję operatora i rzeczywiste wartości dla Twojego konta.
- Kopia: zachowaj aktualny zestaw i plan powrotu, z uwzględnieniem DNSSEC oraz zależnych usług.
- Składnia: sprawdź nazwę, typ, wartość i TTL; nie mieszaj IP, URL-u i nazwy hosta.
- Zależności: przeanalizuj A i AAAA, cel MX, aliasy oraz potrzebne TXT.
- Odczyt: po zmianie porównaj właściwy typ w autorytatywnym źródle i z używanego resolvera.
- Usługa: sprawdź osobno HTTPS, treść strony i kontrolowane doręczenie poczty.
- Wynik: zapisz czas, zakres, uwagi oraz następne działanie; nie nazywaj nieodbytej próby sukcesem.
Co to jest DNS w narzędziu diagnostycznym? Wynik zależy od zadanego pytania. Pytanie o A nie jest pełnym spisem MX, TXT i wszystkich subdomen. Narzędzie nie musi wyświetlić całej strefy, do której eksportu nie masz dostępu. Zapisz nazwę, typ, użyty serwer i czas, aby porównanie dwóch wyników miało sens.
Przykładowo różnica między autorytatywnym wynikiem i odpowiedzią resolvera może wynikać z cache, ale nie należy tego uznawać za pewną przyczynę bez sprawdzenia. Błąd walidacji, nieprawidłowa delegacja albo literówka wymagają innej reakcji. Nie rozwiązuj niejasności serią przypadkowych zapisów i usuwania rekordów.
W instrukcji dla wykonawcy zapisz również to, co ma pozostać bez zmian: obsługa poczty, weryfikacje usług i działające subdomeny. Jeśli wymieniasz dostawcę WWW, potwierdź warunki hostingu oraz zakres pomocy przy domenie po stronie docelowej. Samo wprowadzenie rekordów nie obejmuje automatycznie przeniesienia danych.
Co to jest DNS — najczęstsze pytania
Czy CNAME przekieruje użytkownika na inną podstronę?
Nie. CNAME jest aliasem nazwy w DNS. Przekierowanie URL-u z konkretną ścieżką to zadanie warstwy HTTP lub aplikacji. Nie wpisuj ukośnika i adresu artykułu w polu celu CNAME, aby uzyskać takie działanie.
Czy mogę mieć kilka TXT?
Tak, różne mechanizmy mogą wymagać osobnych TXT. Ograniczenie jednej polityki SPF nie oznacza zakazu wszystkich pozostałych tekstowych rekordów. Nie usuwaj istniejących weryfikacji tylko dlatego, że nowa usługa prosi o dodanie kolejnego wpisu.
Czy zmiana NS przeniesie pocztę i stronę?
Zmienia obsługę nazw, nie kopiuje wiadomości, plików i bazy. Nowa strefa musi uwzględniać potrzebne usługi. Bez przygotowania możesz skierować odbiorców do niekompletnego środowiska. Plan migracji danych jest odrębnym zadaniem.
Oficjalne źródła i założenia
Odczyt 29 października 2026. Modele A/MX i TTL przedstawiają zależności na danych przykładowych. Rzeczywiste wartości muszą pochodzić od operatora właściwej usługi.
- Cloudflare DNS — typy rekordów i znaczenie pól.
- Cloudflare — A i adres IPv4.
- Cloudflare — AAAA i IPv6.
- Cloudflare — alias CNAME i ograniczenia.
- Cloudflare — MX, cel i priorytet.
- Cloudflare — zastosowania TXT.
- Cloudflare — serwery nazw i NS.
- Cloudflare DNS — TTL i cache.
- Cloudflare DNS — ujemny cache i odczyt nowego rekordu.
- Microsoft — jedna polityka SPF dla nazwy.
- IANA — dokumentacyjna pula IPv4 192.0.2.0/24.
- IANA — dokumentacyjna pula IPv6 2001:db8::/32.
- NASK — DNSSEC i ryzyko zmiany delegacji.